
Konevalmistaja – CRA ei korvaa koneasetusta. Eikä koneasetus CRA:ta.
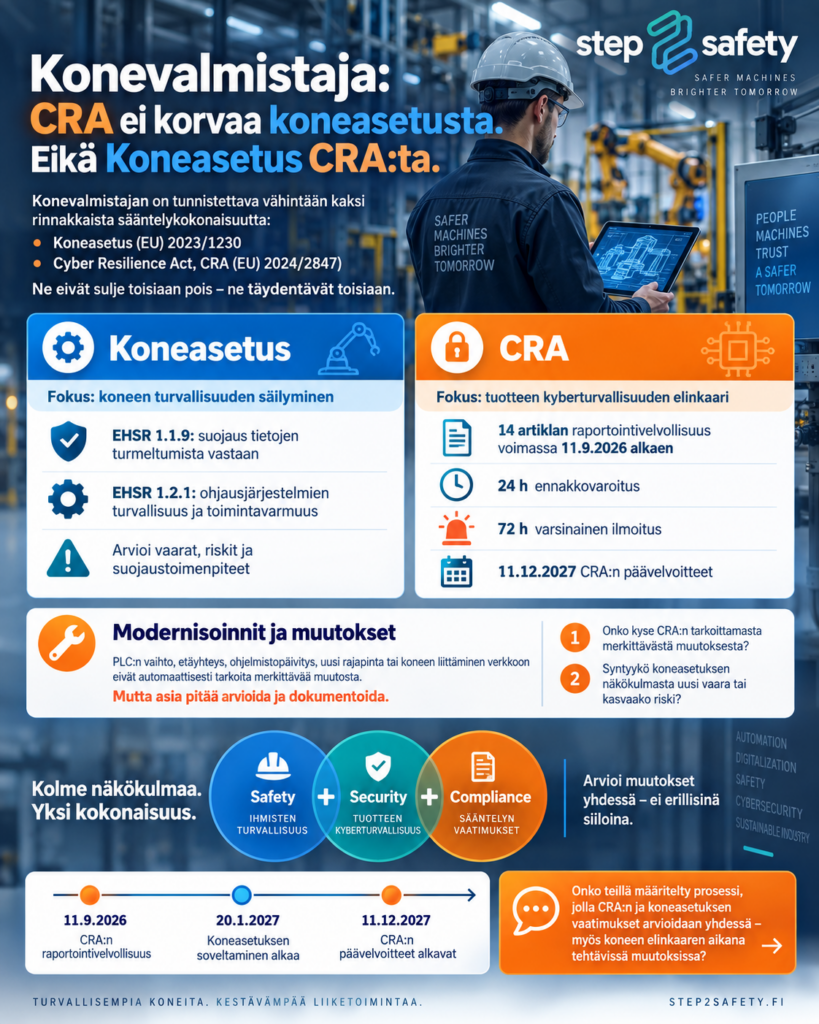
Konevalmistaja – CRA ei korvaa koneasetusta. Eikä koneasetus CRA:ta.
Koneiden kyberturvallisuudesta keskusteltaessa törmään edelleen ajatukseen, että CRA olisi se säädös, joka tulevaisuudessa ratkaisee koneiden kyberturvallisuuden.
Asia ei ole näin yksinkertainen.
Konevalmistajan on jatkossa tunnistettava vähintään kaksi rinnakkaista sääntelykokonaisuutta:
Koneasetus (EU) 2023/1230
ja
Cyber Resilience Act, CRA (EU) 2024/2847).
Ne eivät sulje toisiaan pois. Päinvastoin – ne täydentävät toisiaan.
CRA:ssa todetaan nimenomaisesti, että koneasetuksen EHSR-vaatimukset 1.1.9 Suojaus tietojen turmeltumista vastaan ja 1.2.1 Ohjausjärjestelmien turvallisuus ja toimintavarmuus voivat käsitellä samoja kyberturvallisuusriskejä kuin CRA:n olennaiset kyberturvallisuusvaatimukset. Valmistajan on kuitenkin pystyttävä osoittamaan vaatimusten täyttyminen kummankin sovellettavan säädöksen näkökulmasta.
Koneasetuksen näkökulma on erityisesti koneen turvallisuuden säilyminen.
Jos ulkopuolinen yhteys, ohjelmistomuutos, väärä data, luvaton konfiguraatiomuutos tai pahantahtoinen hyökkäys voi johtaa vaaralliseen tilanteeseen, asia kuuluu myös koneturvallisuuteen.
EHSR 1.1.9 edellyttää muun muassa turvallisuuden kannalta kriittisten ohjelmistojen, datan ja liitäntöjen suojaamista sekä näyttöjen keräämistä ohjelmistoon ja konfiguraatioon tehdyistä muutoksista. EHSR 1.2.1 puolestaan edellyttää ohjausjärjestelmän kestävän riskien kannalta merkitykselliset, kohtuudella ennakoitavissa olevat kolmansien osapuolten pahantahtoiset yritykset.
CRA tuo rinnalle tuotteen koko kyberturvallisuuden elinkaaren.
Ja yksi sen velvoitteista on jo täällä.
CRA:n 14 artiklan mukainen raportointivelvollisuus alkoi soveltua 11.9.2026. Valmistajan on raportoitava tietoonsa tulleet aktiivisesti hyödynnetyt haavoittuvuudet sekä vakavat tuotteen turvallisuuteen vaikuttavat poikkeamat. Ennakkovaroituksen määräaika on 24 tuntia ja varsinainen ilmoitus on tehtävä pääsääntöisesti 72 tunnin kuluessa. Euroopan digitaalinen tulevaisuus
Tämä on tärkeä yksityiskohta:
Raportointivelvollisuus koskee myös ennen 11.12.2027 markkinoille saatettuja CRA:n soveltamisalaan kuuluvia tuotteita.
CRA tuli voimaan jo joulukuussa 2024, mutta sen päävelvoitteita aletaan soveltaa 11.12.2027. Vanhoihin tuotteisiin muut CRA-vaatimukset tulevat lähtökohtaisesti sovellettaviksi, jos tuotteeseen tehdään tuon päivämäärän jälkeen CRA:n tarkoittama merkittävä muutos. Euroopan digitaalinen tulevaisuus
Tämä tekee myös koneiden modernisoinneista kiinnostavan rajapinnan.
PLC:n vaihto, etäyhteyden lisääminen, ohjelmiston päivittäminen, uuden tiedonsiirtorajapinnan rakentaminen tai koneen liittäminen uuteen verkkoon eivät automaattisesti tarkoita merkittävää muutosta.
Mutta asia pitää arvioida ja dokumentoida.
CRA:ssa merkittävä muutos liittyy siihen, vaikuttaako muutos tuotteen olennaisten kyberturvallisuusvaatimusten täyttymiseen tai muuttaako se tuotteen käyttötarkoitusta. Koneasetuksessa arvioidaan puolestaan, syntyykö uusi vaara tai kasvaako olemassa oleva riski siten, että tarvitaan uusia suojaustoimenpiteitä tai olemassa olevien suojausten muuttamista. Eur-Lex
Tästä syntyy konevalmistajalle käytännössä yksi tärkeä toimintamalli:
Älä arvioi koneen muutosta vain automaation, IT:n tai tuotannon muutoksena. Arvioi samassa yhteydessä sekä koneturvallisuus että kyberturvallisuus.
Valmistajan pitäisi pystyä vastaamaan ainakin näihin kysymyksiin:
- Mitkä koneen digitaaliset komponentit ja yhteydet voivat vaikuttaa turvallisuuteen?
- Miten turvallisuuden kannalta kriittinen ohjelmisto, data ja konfiguraatio on suojattu?
- Miten haavoittuvuuksia vastaanotetaan, arvioidaan, käsitellään ja tarvittaessa raportoidaan?
- Voiko modernisointi muodostaa CRA:n tai koneasetuksen tarkoittaman merkittävän muutoksen?
- Kuka kantaa muutoksen jälkeen valmistajan vastuun ja miten vaatimustenmukaisuus pystytään osoittamaan?
Koneasetusta sovelletaan pääsääntöisesti 20.1.2027 alkaen. CRA:n raportointivelvollisuus on jo voimassa ja CRA:n päävelvoitteiden soveltaminen alkaa 11.12.2027. Aikaa prosessien rakentamiseen ei siis enää ole rajattomasti.
Me IG3:ssa tarkastelemme koneen teknistä turvallisuutta ja kyberturvallisuutta samana kokonaisuutena – erityisesti silloin, kun digitaalinen muutos voi vaikuttaa koneen turvallisuuteen tai vaatimustenmukaisuuteen.
Jos valmistatte koneita, integroitte konejärjestelmiä tai modernisoitte olemassa olevia tuotantokoneita, nyt kannattaa selvittää yksi asia:
Onko teillä määritelty prosessi, jolla CRA:n ja koneasetuksen vaatimukset arvioidaan yhdessä – myös koneen elinkaaren aikana tehtävissä muutoksissa?
Jos vastaus ei ole yksiselitteinen, siitä kannattaa keskustella ennen seuraavaa modernisointia tai ohjelmistopäivitystä.
Lopuksi
Uusi koneasetus tekee selväksi, että tekninen turvallisuus ei ole enää asia, jonka voi sivuuttaa tai hoitaa ”jotenkin”.
Pienille suunnittelutoimistoille tai valmistajalle tämä voi olla haaste – mutta samalla mahdollisuus. Kun turvallisuus hoidetaan ammattimaisesti ja läpinäkyvästi, asiakkaan luottamus kasvaa, kilpailukyky paranee ja uutta liiketoimintaa syntyy. Kyse on myös yrityksen riskien hallinnasta. Kun tekninen tiedosto on tehty ammattimaisesti ja läpinäkyvästi, on vaikeampi esittää vasta-arkumentteja, että toimenpiteesi ei ole riittävät tai puutteelliset. Pelkkä mielipide ei tähän yleensä riitä. Toki ymmärrettävä, että ensisijaisesti pyritään poistamaan riskejä teknisin ratkaisuin ja näistä jätetään jälkiä. Myös silloin jätettävä jälkiä, jos teknisiä ratkaisuja ei löydetty ja päädytään vaikuttamaan ihmisen käyttäytymiseen.
Step2Safety auttaa sinua tekemään vaatimukset täyttävää teknistä turvallisuutta ja minimoimaan riskit.
Jari Saarola, CMSE®
CEO, Certified Machinery Safety Expert (TϋV Nord)
BluePlan Oy / IG3 Oy
Mielenrauhaa aiheuttavaa turvaosaamista
Gsm +358 40 840 3748
https://www.linkedin.com/in/jarisaarola/